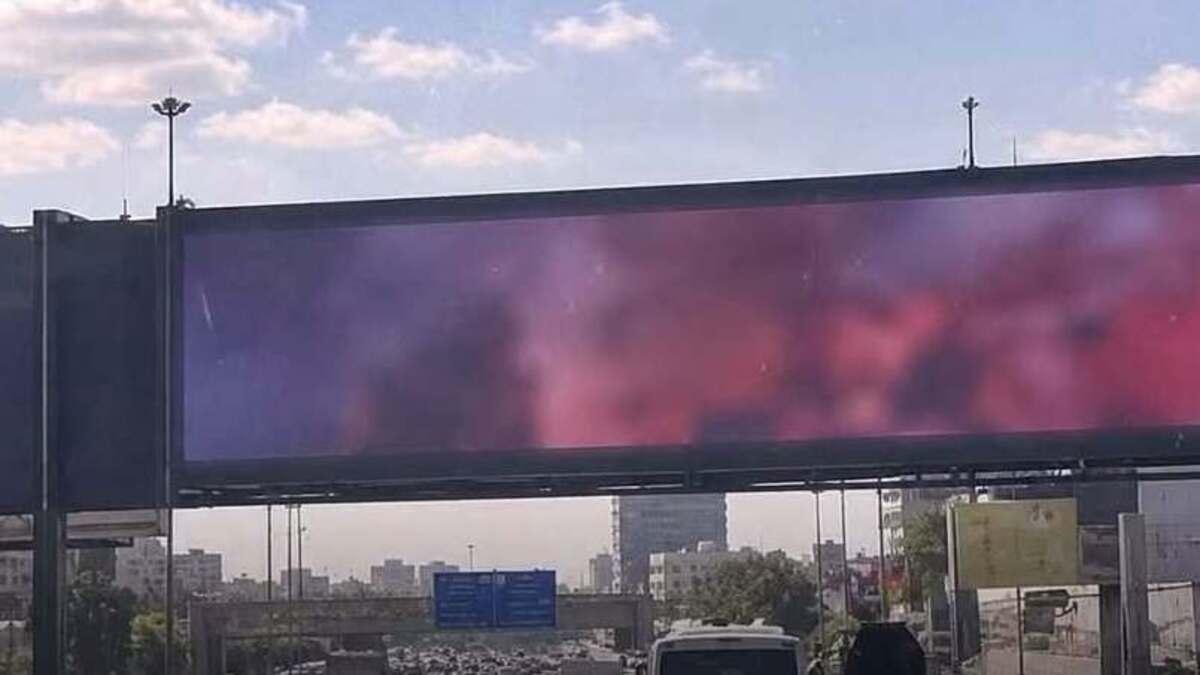
أعادت واقعة اختراق إحدى اللوحات الإعلانية الإلكترونية على محور 26 يوليو بمحافظة الجيزة المصرية، وبث مشاهد إباحية عليها بدلاً من الإعلانات التجارية، تسليط الضوء على المخاطر الأمنية المرتبطة بشبكات الإعلانات الرقمية، ومدى قدرتها على مواجهة الهجمات السيبرانية، التي قد تحول شاشات منتشرة في الشوارع والميادين إلى منصات لبث محتوى غير مصرح به.
وكشفت وزارة الداخلية المصرية، في بيان صدر الخميس الماضي، أن الفحص أظهر أن اللافتة الإعلانية تخص إحدى شركات الإعلان المتعاقدة مع شركة دولية تتولى بث الإعلانات إلكترونياً على شاشاتها، وأن موقع الشركة الدولية تعرض لاختراق إلكتروني، ما أدى إلى بث اللقطات نفسها على الشاشة الموجودة بمحور 26 يوليو وشاشات مماثلة في عدة دول بالتوقيت ذاته.
وأوضحت الوزارة أن الشركة اتخذت الإجراءات الفنية اللازمة لإيقاف البث على الشاشات التابعة لها، لحين التعامل مع الاختراق وإعادة البث الطبيعي، فيما اتُخذت الإجراءات القانونية بشأن الواقعة.
وتكشف هذه الحادثة عن جانب آخر من مخاطر التحول الرقمي في قطاع الإعلانات، إذ لم تعد اللوحات الإعلانية مجرد شاشات لعرض الصور والفيديوهات، وإنما أصبحت جزءاً من شبكات متصلة بالإنترنت، وتدار من خلال منصات إلكترونية مركزية، بما يفتح المجال أمام احتمالات اختراقها والتحكم في المحتوى المعروض عليها عن بُعد.
كيف تعمل شبكات الإعلانات الإلكترونية؟
تعتمد اللوحات الإعلانية الرقمية على منظومة تقنية متكاملة تسمح للشركات بإدارة المحتوى المعروض على الشاشات وتحديثه دون الحاجة إلى وجود فني في كل موقع. وتتكون هذه المنظومة عادةً من منصة لإدارة المحتوى الإعلاني، تُعرف باسم (CMS)، وهي المسؤولة عن رفع الإعلانات وتحديد مواعيد عرضها، إلى جانب خوادم إلكترونية تستضيف المحتوى أو تدير الاتصال بين المنصة والشاشات.
كما تضم المنظومة أجهزة صغيرة تُعرف باسم مشغلات الوسائط (Media Players)، تتولى استقبال الملفات وتشغيلها، ووحدات تحكم مسؤولة عن معالجة الإشارات وعرض الصور والفيديوهات على وحدات الشاشة، وترتبط هذه المكونات بشبكة اتصال تتيح إرسال الإعلانات وتحديثها عن بُعد.
ويسمح هذا النظام للشركات بإدارة عدد كبير من الشاشات في مواقع جغرافية مختلفة من خلال منصة واحدة، دون الحاجة إلى إرسال فنيين لتحديث كل شاشة بصورة منفصلة. غير أن هذه الميزة تمثل في الوقت نفسه أحد أبرز مصادر المخاطر الأمنية، إذ قد يؤدي اختراق المنصة المركزية إلى التأثير على المحتوى المعروض في عدد كبير من المواقع، بدلاً من استهداف شاشة واحدة بصورة مستقلة.
وتتضح خطورة هذا الأمر في واقعة محور 26 يوليو، التي أظهرت، وفقاً لبيان وزارة الداخلية، أن الاختراق الذي تعرضت له منصة الشركة الدولية انعكس على شاشات في عدة دول بالتوقيت نفسه.
كيف يتم اختراق شبكات الإعلانات الإلكترونية؟
توجد عدة مسارات تقنية يمكن أن يستغلها المهاجمون للوصول إلى أنظمة إدارة الإعلانات الرقمية، ويأتي في مقدمتها ضعف تأمين حسابات المستخدمين، سواء من خلال استخدام كلمات مرور سهلة التخمين أو الاعتماد على كلمات المرور الافتراضية التي تأتي مع الأجهزة والبرامج دون تغييرها.
وقد يؤدي الاستيلاء على حساب موظف يمتلك صلاحيات إدارة المحتوى إلى تمكين المهاجم من الدخول إلى المنصة وتغيير الإعلانات المعروضة، خاصة إذا لم تكن الشركة تستخدم وسائل تحقق إضافية للتأكد من هوية المستخدم.
ومن بين الوسائل الأخرى التصيد الإلكتروني، الذي يعتمد على خداع الموظفين من خلال رسائل أو صفحات تسجيل دخول مزيفة للحصول على بيانات حساباتهم، ثم استغلال الصلاحيات المرتبطة بهذه الحسابات للوصول إلى أنظمة الشركة.
كما تمثل الثغرات الموجودة في البرامج وأنظمة التشغيل القديمة أحد مداخل الاختراق المحتملة، خاصة عندما لا تحصل أنظمة إدارة المحتوى وأجهزة التحكم على التحديثات الأمنية اللازمة، بما يترك نقاط ضعف يمكن استغلالها للوصول غير المصرح به.
وتزداد المخاطر مع اعتماد بعض الشركات على خدمات الاتصال عن بُعد لإدارة الشاشات وإجراء الصيانة وتحديث المحتوى، إذ قد تتحول هذه الاتصالات إلى نقطة ضعف إذا لم تكن مؤمنة بصورة كافية، أو إذا كانت صلاحيات الفنيين ومزودي الخدمة غير محددة وتخضع لرقابة مستمرة.
ويبرز كذلك خطر اختراق المنصات المركزية ومزودي الخدمات، خاصة عندما تعتمد شركات الإعلان على شركة دولية واحدة لإدارة المحتوى وتوزيعه على شاشات منتشرة في دول مختلفة، وهو ما قد يجعل اختراق هذه المنصة مؤثراً على نطاق جغرافي واسع.
ولا يعني ذلك أن أياً من هذه الثغرات كان سبباً في واقعة محور 26 يوليو، إذ لم تعلن الجهات الرسمية حتى الآن التفاصيل الفنية الدقيقة التي توضح الطريقة التي استخدمها المهاجمون في تنفيذ الاختراق.
كلمة السر في عمليات الاختراق
يرتبط الحديث عن اختراق شبكات الإعلانات بمفهومين أساسيين، أولهما كلمة المرور (Password)، وهي بيانات الدخول التي يستخدمها الموظف أو المسؤول للوصول إلى منصة إدارة الإعلانات، وثانيهما نقطة الدخول (Entry Point)، التي تشير إلى الثغرة أو الحساب أو الجهاز الذي استغله المهاجم للوصول إلى النظام.
ولا يعني اختراق الشاشة بالضرورة أن المهاجم تمكن من تخمين كلمة المرور، إذ يمكن أن تبدأ العملية من ثغرة برمجية أو حساب مسروق أو نظام وصول عن بُعد غير مؤمن.
وبعد الحصول على صلاحيات تسمح بتغيير المحتوى، قد يتمكن المهاجم من استبدال الإعلان الأصلي بمقطع فيديو أو صور أخرى، أو إدراج محتوى غير مصرح به ضمن قائمة التشغيل، دون الحاجة إلى التعامل المباشر مع الشاشة الموجودة في الشارع.
ومن ثم، فإن تحديد سبب الاختراق يتطلب فحص السجلات الرقمية وأنظمة الدخول والاتصال، وتحليل الأجهزة والمنصة التي تدير الشاشات، للوصول إلى الطريقة التي استُخدمت في تنفيذ الهجوم.
ماذا يستطيع المخترق فعله؟
لا تتوقف نتائج اختراق شبكات الإعلانات الإلكترونية عند استبدال إعلان تجاري بمحتوى آخر، وإنما تتوقف درجة التأثير على طبيعة النظام والصلاحيات التي تمكن المهاجم من الوصول إليها.
فقد يتمكن المخترق من تغيير الإعلانات ومواعيد عرضها، أو إدراج مقاطع فيديو وصور غير مصرح بها، أو تعطيل الشاشات وإيقاف البث، فضلاً عن التأثير على شاشات أخرى مرتبطة بمنصة الإدارة نفسها.
وفي بعض الحالات، قد يحاول المهاجم استغلال الاتصال بين شبكة الإعلانات وأنظمة أخرى للوصول إلى بيانات أو أجهزة إضافية، إذا كانت الشبكات غير معزولة بصورة كافية.
لكن من المهم التمييز بين اختراق شبكة الإعلانات واختراق أنظمة المرور أو إشارات التحكم في الطرق، فهما نظامان مختلفان، ولا يعني اختراق أحدهما بالضرورة اختراق الآخر.
مخاطر تتجاوز عرض محتوى غير لائق
تتعدد المخاطر الناتجة عن اختراق اللوحات الإعلانية الإلكترونية، ولا تقتصر على الأضرار الاجتماعية والأخلاقية المرتبطة بعرض محتوى غير مناسب في أماكن عامة، خاصة أمام الأطفال والأسر.
فقد تُستغل هذه الشاشات في نشر رسائل مضللة أو معلومات كاذبة، أو محتوى يثير الذعر والارتباك بين المواطنين، كما يمكن أن يؤدي تغيير المحتوى بصورة مفاجئة إلى تشتيت انتباه السائقين، بما قد يرفع احتمالات وقوع حوادث مرورية.
وعلى المستوى الاقتصادي، قد تتعرض شركات الإعلان لخسائر نتيجة توقف الحملات الإعلانية أو الإضرار بسمعتها، فضلاً عن تراجع ثقة المعلنين في قدرة الشركات المشغلة على حماية المحتوى المتفق عليه.
كما قد تتسع المخاطر في حالة ارتباط شبكة الإعلانات بأنظمة أخرى، إذ يمكن أن يتحول الاختراق من مجرد تغيير محتوى الشاشة إلى محاولة للوصول إلى بيانات أو خدمات إضافية.
حماية اللوحات الإعلانية من الاختراق
يتطلب تأمين شبكات الإعلانات الإلكترونية اتباع مجموعة من الإجراءات التقنية والتنظيمية، لا تقتصر على وضع كلمات مرور قوية، وإنما تشمل حماية جميع المكونات المرتبطة بإدارة المحتوى وتشغيل الشاشات.
ويأتي في مقدمة هذه الإجراءات استخدام المصادقة متعددة العوامل (MFA)، التي تشترط وجود وسيلة تحقق إضافية إلى جانب كلمة المرور عند الدخول إلى حسابات الإدارة، فضلاً عن تغيير كلمات المرور الافتراضية وعدم استخدام كلمة مرور واحدة لجميع الحسابات والأجهزة.
كما تمثل التحديثات الأمنية المستمرة لأنظمة التشغيل وبرامج إدارة المحتوى وأجهزة التحكم ضرورة أساسية لمعالجة الثغرات المكتشفة، إلى جانب فصل شبكة الإعلانات عن الشبكات الداخلية الأخرى للشركة، للحد من انتقال الاختراق من نظام إلى آخر.
وتتطلب الحماية أيضاً تحديد صلاحيات الموظفين والفنيين وفقاً لطبيعة مهامهم، وعدم منح جميع العاملين القدرة على رفع المحتوى أو تعديل إعدادات التشغيل، مع إخضاع عمليات تغيير الإعلانات للمراجعة والاعتماد قبل بثها على الشاشات.
ومن الإجراءات المهمة كذلك مراقبة محاولات الدخول إلى المنصة وتسجيل التغييرات التي تطرأ على المحتوى، بما يسمح باكتشاف أي نشاط غير معتاد، إلى جانب توفير وسيلة إيقاف طارئة تمكّن الشركة من وقف البث فور اكتشاف محتوى غير مصرح به.
ولا تقتصر مسؤولية التأمين على الشركة المحلية المشغلة للشاشات، وإنما تمتد إلى الشركات الدولية ومزودي الخدمات المتعاقد معهم، من خلال مراجعة مستوى الحماية لديهم والتأكد من تأمين أنظمة الاتصال والصيانة والوصول عن بُعد.
وتوصي وكالة الأمن السيبراني وأمن البنية التحتية الأمريكية (CISA) بتغيير كلمات المرور الافتراضية، واستخدام بيانات دخول مختلفة للأنظمة والحسابات، وتفعيل المصادقة متعددة العوامل، إلى جانب تأمين نقاط الوصول عن بُعد ومراقبة سجلات الاتصال.
حوادث مشابهة في دول أخرى
لم تكن واقعة محور 26 يوليو الأولى من نوعها، إذ شهدت دول أخرى حوادث مشابهة استُخدمت فيها شاشات إعلانية أو إلكترونية لعرض محتوى غير مصرح به.
ففي أغسطس(آب) 2023، تعرضت إحدى شاشات الإعلانات في ساحة عقبة بن نافع بالعاصمة العراقية بغداد للاختراق، وبُثت عليها مشاهد إباحية، ما دفع السلطات إلى إصدار قرار بإيقاف شاشات الإعلانات في العاصمة بصورة مؤقتة، فيما أُلقي القبض على المشتبه به بعد ساعات من الواقعة، وفقاً لتقارير إعلامية عراقية.
كما شهد مطار سانتوس دومون في مدينة ريو دي جانيرو البرازيلية، في مايو (أيار) 2022، ظهور مقاطع إباحية على شاشات إلكترونية تابعة لشركة خاصة، وأعلنت هيئة المطارات اتخاذ الإجراءات القانونية وإبلاغ الشرطة الفيدرالية، مع وقف الشاشات المرتبطة بالواقعة لحين التأكد من سلامتها.
وتكشف هذه الحوادث عن أن التوسع في استخدام الشاشات المتصلة بالإنترنت يفرض تحديات أمنية متزايدة، خاصة مع اعتماد شركات متعددة على منصات مركزية لإدارة المحتوى وتوزيعه.
من المسؤول عن حماية شبكات الإعلانات الرقمية؟
تطرح الواقعة المصرية تساؤلات بشأن مسؤولية الشركات المحلية التي تتولى تشغيل اللوحات الإعلانية، والشركات الدولية التي تقدم منصات إدارة المحتوى وبث الإعلانات، ومدى التزام كل طرف بتأمين الأنظمة التي تقع تحت إدارته.
كما تبرز أهمية وجود ضوابط واضحة لاختبارات الأمان الدورية، ومراجعة صلاحيات الوصول عن بُعد، والتأكد من قدرة الشركات على وقف المحتوى غير المصرح به فور اكتشافه.
وتظل النقطة الأهم أن حماية اللوحات الإعلانية لم تعد مسألة تتعلق بجودة الشاشة أو كفاءة التشغيل فقط، بل أصبحت جزءاً من منظومة الأمن السيبراني، في ظل إمكانية أن يؤدي اختراق منصة واحدة إلى التأثير على شاشات منتشرة في أكثر من دولة.
وبينما كشفت واقعة محور 26 يوليو عن التأثير العابر للحدود الذي يمكن أن تتركه الهجمات الإلكترونية على شبكات الإعلانات، فإنها تفتح الباب أمام تساؤلات أوسع بشأن مدى جاهزية شركات الإعلانات الرقمية لمواجهة هذه التهديدات، وقدرتها على حماية منصاتها وشاشاتها من الاختراق، وضمان عدم تحول شاشات الشوارع إلى أدوات لنشر محتوى مضلل أو غير مصرح به.
عدد المصادر التي تم تحليلها: 3
المصدر الرئيسي : القاهرة – أسماء عبد المجيد 
معرف النشر: MISC-311026-577