“باراماونت” تطلق مساعد الذكاء الاصطناعي في معرض ومؤتمر الخليج لأمن المعلومات 2026
دبي، الإمارات العربية المتحدة– أعلنت باراماونت، الشركة المتخصصة في الأمن السيبراني ومقرها الإمارات العربية المتحدة، اليوم عن إطلاق حلّ “سوكميت” (SoCMate)، مساعد الذكاء الاصطناعي الفريد من نوعه والمصمم لتعزيز جهود فرق مراكز عمليات الأمن والارتقاء بعمليات التحقيق الأمني، وذلك في جناح مايكروسوفت خلال فعاليات معرض ومؤتمر الخليج لأمن المعلومات 2026 (جيسك جلوبال 2026)، الذي يُقام في الفترة من 16 إلى 18 سبتمبر في مركز دبي للمعارض، إكسبو سيتي دبي.
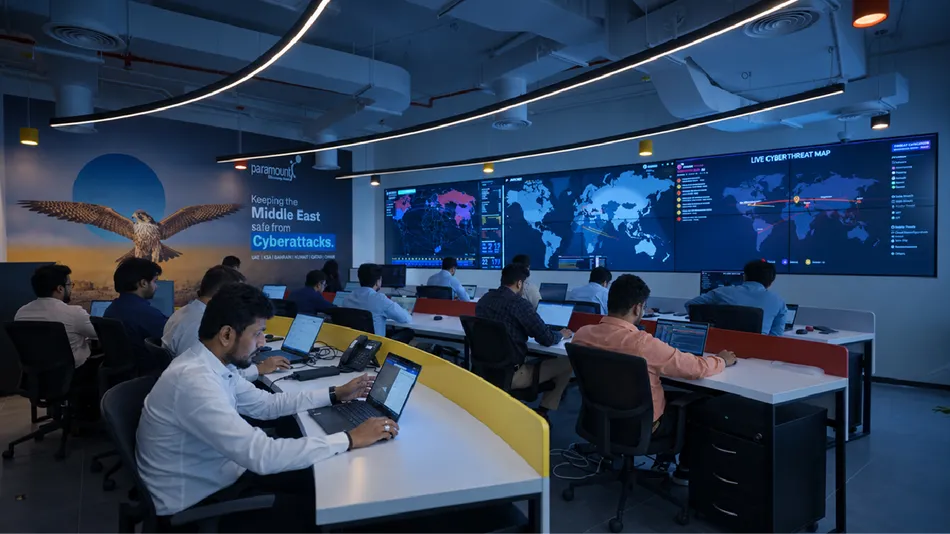
تم تطوير هذا الحل الذكي خصيصاً لمديري أمن المعلومات والمتخصصين في الأمن السيبراني من المستوى الثاني والثالث، حيث يعزز من قدرات فرق العمل ويساعدها على التحقيق في التهديدات باستخدام اللغة الطبيعية، وربط البيانات المتفرقة المرتبطة بالتهديدات، والانتقال من مرحلة التنبيه إلى مرحلة التنفيذ بسرعة وكفاءة ودقة، وذلك لاحتواء التهديدات قبل انتشارها. يُقلّص هذا الحل مدة التحقيقات التي تستغرق عادةً عدة ساعات إلى بضع دقائق فقط، ويتوفّر حالياً لمنصة مايكروسوفت سينتينل.
رؤية مترابطة وشاملة لكل تهديد
يُحدث هذا الابتكار تغييراً جذرياً في كيفية بدء عمليات التحقيق التي يتولاّها خبراء الأمن السيبراني. ففي حين تتيح مراكز العمليات الأمنية الحديثة الوصول إلى كميات هائلة من المعلومات الأمنية المستمدة من أنظمة الكشف في نقاط النهاية، وأنظمة إدارة الهوية والوصول، وبيئات السحابة، ومصادر معلومات التهديدات، إلا أن العثور على الأدلة اللازمة للتحقيق وربطها ببعضها قد يستغرق وقتاً طويلاً. بدلاً من الحاجة إلى معرفة مواقع الأدلة المتناثرة عبر أنظمة أمنية متعددة، يمكّن حلّ “سوكميت” فرق العمل من طرح الأسئلة بلغة طبيعية ومباشرة والحصول على رؤى مترابطة تشمل الأنشطة المشبوهة، والأدلة ذات الصلة، وسياق الهجوم، مع تحديد أفضل إجراء ينبغي اتخاذه للتصدّي لها.
عند اتباع هذا النهج، تتمكّن فرق الأمن من فهم ما إذا كان التنبيه الأمني مجرّد حالة معزولة أم جزء من مسار هجوم أوسع نطاقاً، مما يعزز قدرتهم على اتخاذ إجراءات استباقية قبل تفاقم التهديد، خاصة وأن الضغوط تتزايد في ظل لجوء المهاجمين بشكل متزايد إلى الذكاء الاصطناعي لتعزيز سرعة عملياتهم ونطاقها ومستوى تعقيدها. كشف تقرير آي بي أم لعام 2026 زيادة بنسبة 56% في الهجمات القائمة على الذكاء الاصطناعي، في حين تواجه دولة الإمارات ما لا يقل عن 200 ألف محاولة هجوم سيبراني يومياً.
وبمناسبة هذا الإطلاق، صرّح براديب مينون، كبير مسؤولي الذكاء الاصطناعي والأمن في باراماونت، قائلاً: “تتعامل فرق مراكز عمليات الأمن مع كميات متزايدة بشكل هائل من بيانات الأمن. يكمن التحدي الحقيقي في تحويل هذه المعلومات إلى معلومات قابلة للتنفيذ بسرعة كافية لمنع الهجمات أو احتوائها. يقدّم حلّ “سوكميت” نهجاً فريداً من نوعه لتعزيز التحقيقات في مراكز عمليات الأمن، إذ يُغير تجربة المحلل من البحث اليدوي في البيانات المجزأة إلى العمل مع مساعد قادر على ربط الإشارات، وبناء السياق، وتوجيه الإجراء التالي، مع إبقاء قرارات الاستجابة الحاسمة في أيدي متخصصي الأمن المسؤولين عنها.”
تقليص مدة التحقيقات من ساعات إلى دقائق
يُعتبر تأثير “سوكميت” بالغ الأهمية، خاصةً عندما تتعامل الفرق مع أنشطة هجومية معقدة. يُقلّص هذا الحل مدة التحقيقات التي تستغرق عادة عدة ساعات في الهجمات المعقدة التي تنتقل عبر أنظمة الشركات، بما في ذلك الهجمات الهادفة لسرقة البيانات، إلى حوالي 8 إلى 10 دقائق، مما يمنح فرق مراكز عمليات الأمن سياقاً أسرع لاتخاذ قرارات فورية وفعالة للاحتواء. لا تقتصر قيمة حل “سوكميت” على تقليل وقت التحقيق فحسب، بل تشمل أيضاً تقديم سياق أقوى، وتقليل الإشارات المفقودة، وتحليلاً أكثر اتساقًا قبل أن تتغلغل التهديدات بشكل أعمق في بيئة النظام. فضلاً عن ذلك، تمّ اختبار الحل بنجاح عبر تنبيهات البرامج الضارة، وحالات التصيد الاحتيالي، وإساءة استخدام الامتيازات، والمؤشرات المشبوهة، والجداول الزمنية للحوادث.
من خلال تمكين المتخصصين من إجراء التحقيقات بلغة طبيعية، يقلّل “سوكميت” من ضرورة الاعتماد على مهارات البرمجة المتقدمة والمعارف المتعمقة بهياكل بيانات الأمان، فهو يساعد الفرق على العمل بشكل أكثر اتساقاً بغض النظر عن مستوى خبراتها، ويزيد من إنتاجية مراكز عمليات الأمان، ويتيح للمتخصصين ذوي الخبرة التركيز على البحث عن التهديدات وتحديد أولوياتها واتخاذ قرارات الاستجابة. هذا أمر بالغ الأهمية لأنه يساهم في سد الفجوة العالمية في القوى العاملة في مجال الأمن السيبراني، والتي تُقدر بنحو 4.8 مليون متخصص.
ومن جهته، علّق بريمشاند كورب، الرئيس التنفيذي لشركة باراماونت، قائلاً: “تشهد منطقة الشرق الأوسط توسعاً سريعاً في الخدمات الرقمية وبيئات الحوسبة السحابية وبنية الاتصالات مما يولّد هذا حاجة ماسة إلى مراقبة أمنية مستمرة تعمل على مدار الساعة طوال أيام الأسبوع دون الاعتماد كلياً على الموارد المتخصصة التي يندر تواجدها أحياناً. تساهم التحقيقات المدعومة بالذكاء الاصطناعي بتقليل الوقت والتكلفة اللازمين لتحديد الحوادث، مع الحفاظ على الإشراف البشري كعنصر أساسي في قرارات الاستجابة.”
صُمم حلّ “سوكميت” ليعمل جنباً إلى جنب مع تقنيات مراكز العمليات الأمنية القائمة لدى المؤسسات، دون الحاجة إلى استبدال بيئة العمل الحالية. من خلال دعمها الحالي لمنصة “مايكروسوفت سينتينل”، تهدف “باراماونت” إلى جعل عمليات التحقيق المدعومة بالذكاء الاصطناعي جزءً عملياً من المهام اليومية لمراكز العمليات الأمنية، مما يساعد الفرق الأمنية على اكتساب السرعة والسياق والقدرات اللازمة لمواكبة التهديدات المعقدّة والمتسارعة.
لمشاهدة عرض توضيحي لحلّ “سوكميت”، تفضلوا بزيارة جناح شركة “باراماونت” (الجناح D170.4 في القاعة 8) خلال فعاليات معرض ومؤتمر الخليج لأمن المعلومات 2026.
عن باراماونت
تأسست “باراماونت” عام 1992 ويقع مقرها الرئيسي في الإمارات العربية المتحدة. تعمل الشركة في سبع دول، وتدعم أكثر من 350 عميل في قطاعات الحكومة، والمصارف، والرعاية الصحية، والاتصالات، والتجزئة، والطاقة. يقدم فريقها المكون من حوالي 550 متخصص في الأمن السيبراني خدمات متنوعة، بدءً من العمليات المتطورة لمراكز عمليات الأمن وحوكمة البيانات إلى إدارة المخاطر المدعومة بالذكاء الاصطناعي، مما يساعد المؤسسات على بناء قدرتها على الصمود في عصر التهديدات الرقمية سريعة التغير.
عدد المصادر التي تم تحليلها: 7
المصدر الرئيسي : بيانات صحفية
معرف النشر : BIZ-160926-466